


Android
Mostrando entradas con la etiqueta Hack. Mostrar todas las entradas
Como Crear un Exploits

Funciones inseguras en Lenguajes de programación

"En este documento publicado por ISC2 incluye una lista de funciones y bibliotecas un poco peligrosas al momento de crear nuestros programas o scripts en un proyecto.
"Se listan función sin protección en varios lenguajes de programación (C/C++, ASP/.NET, Java, Perl, PHP, Python y ColdFusion) y la lista puede ser utilizada como punto de partida por los desarrolladores. Adicionalmente, el diseñador debe examinar cuidadosamente los requisitos y la arquitectura para garantizar que la seguridad de la aplicación cumplen con todos los requisitos de diseño."
Link del Documento: http://cyberexchange.isc2.org/search.aspx?page=1&q=sdlc&c=7&ResPerPage=10
Vulnerabilidad de Facebook y Google en redireccion de enlaces

Top 15 De Herramientas y Utilidades de Seguridad/Hacking

El mundo del hacking comúnmente es ocultado con la palabra Seguridad , aunque en teoría es verdad todos sabemos en realidad para que usaremos estas herramientas.
Creo que todos hacemos esto para evitar problemas con las autoridades judiciales que se encargan de Supervisar la información que se encuentra en la red.
En el post no tocaré muy a fondo las utilidades de cada uno eso lo haré post por post para que puedan entender mejor la utilidad de cada uno!

1. Nmap
Creo que todos hemos oído hablar de éste, recientemente se convirtió en la serie 4.x.
Nmap ("Network Mapper") es una utilidad gratuita de código abierto para la exploración de la red o la auditoría de seguridad. Se diseñó para analizar rápidamente grandes redes, aunque funciona muy bien contra equipos individuales. Nmap utiliza paquetes IP crudos en nuevas formas de determinar qué hosts están disponibles en la red, qué servicios (nombre de la aplicación y la versión) a los anfitriones ofrecen, qué sistemas operativos (y versiones del sistema operativo) que se están ejecutando, qué tipo de paquete de filtros / firewalls están en uso, y docenas de otras características. Nmap se ejecuta en la mayoría de los ordenadores y la consola y versiones gráficas están disponibles. Nmap es libre y de código abierto.
Puede ser utilizado por los principiantes (-sT) o por profesionales por igual (-packet_trace). Una herramienta muy versátil, una vez que usted entiende completamente los resultados.
Obtener NMAP
Post Relacionado: http://mikewarez.blogspot.com/2010/12/10-maneras-interesantes-de-usar-nmap.html

2. Nessus Remote Security Scanner
Recientemente fue de código cerrado, pero sigue siendo esencialmente libre. Funciona con un marco de cliente-servidor.
Nessus es el mundo escáner de vulnerabilidades más popular en más de 75.000 organizaciones en todo el mundo. Muchas de las mayores organizaciones del mundo están dando cuenta de importantes ahorros de costes mediante el uso de Nessus para auditar crítica para el negocio de dispositivos y aplicaciones empresariales.
Get Nessus Here

3. John the Ripper
John the Ripper es un Rapido Cracker de Contraseñas , actualmente disponible para muchos sabores de Unix (11 son con apoyo oficial, sin contar las diferentes arquitecturas), DOS, Win32, BeOS, y OpenVMS. Su objetivo principal es detectar contraseñas débiles de Unix. Además de la cripta varios (3) tipos de hash de la contraseña más comúnmente encontrados en varios sabores de Unix, con el apoyo de la caja son Kerberos AFS y Windows NT/2000/XP/2003 LM hashes, además de varios más han contribuido con parches.
Descargar
4. Nikto
Nikto es de código abierto (GPL) escáner servidor web que lleva a cabo pruebas exhaustivas en los servidores web de varios modos, incluyendo más de 3200 archivos potencialmente peligrosos / CGIs, versiones en más de 625 servidores, y los problemas de la versión específica de más de 230 servidores. Elementos de exploración y los plugins se actualizan con frecuencia y se pueden actualizar automáticamente (si se desea).
Nikto es un escáner de CGI buena, hay algunas otras herramientas que van bien con Nikto (http centrarse en las huellas digitales o Google hacking / info reunión etc, otro artículo de sólo esos).
Descargar

Metasploit Es un proyecto open source de seguridad informática que proporciona información acerca de vulnerabilidades de seguridad y ayuda en tests de penetración y en el desarrollo de firmas para Sistemas de Detección de Intrusos.
Su subproyecto más conocido es el Metasploit Framework, una herramienta para desarrollar y ejecutar exploits contra una máquina remota. Otros subproyectos importantes son la bases de datos de opcodes (códigos de operación), un archivo de shellcodes, e investigación sobre seguridad. Inicialmente fue creado utilizando el lenguaje de programación de scripting Perl, aunque actualmente el Metasploit Framework ha sido escrito de nuevo completamente en el lenguaje Ruby
6. p0f
P0f v2 es una versátil herramienta pasiva OS fingerprinting. P0f puede identificar el sistema operativo en:
- Las máquinas que se conectan a la caja (modo SYN),
- Las máquinas se conecta a (modo SYN + ACK),
- Máquina que no puede conectarse a (RST modo +),
- Máquinas cuya comunicación se puede observar.
Básicamente se puede dejar sin huellas dactilares, con sólo escuchar, que no tiene ninguna otra conexión activa a la máquina de destino.
Get p0f Here

7. Wireshark (Formely Ethereal)
Wireshark es un GTK + basado en analizador de protocolos de red, o sniffer, que permite capturar y de forma interactiva examinar el contenido de ramas de la red. El objetivo del proyecto es crear un analizador de calidad comercial para Unix y para dar las características de Wireshark que faltan de código cerrado rastreadores.
Funciona muy bien en Linux y Windows (con interfaz gráfica de usuario), fáciles de utilizar y puede reconstruir TCP / IP Streams! Va a hacer un tutorial sobre Wireshark más tarde.
Descargar WireShark

8. Yersinia
Yersinia es una herramienta de red diseñada para tomar ventaja de algunas debilidades en los diferentes protocolos de capa 2. Pretende ser un marco sólido para analizar y probar redes y sistemas. En la actualidad, los protocolos de red siguientes se aplican: Spanning Tree Protocol (STP), Cisco Discovery Protocol (CDP), Protocolo de enlace troncal dinámico (DTP), Dynamic Host Configuration Protocol (DHCP), Hot Standby Router Protocolo (HSRP), IEEE 802.1Q, Inter-Switch Link Protocolo (ISL), VLAN Trunking Protocol (VTP).
El mejor juego de Capa 2 que hay.
Descargar Yersinia Aqui
----------------------------------------------------------------------------------------

Eraser es una herramienta avanzada de seguridad (para Windows), que le permite eliminar completamente los archivos de tu disco duro, sobreescribiendo varias veces con patrones cuidadosamente seleccionados. Funciona con Windows 95, 98, ME, NT, 2000, XP y DOS. Eraser es un software libre y su código fuente se distribuye bajo licencia GNU General Public License.
Una excelente herramienta para mantener sus datos realmente seguro, si se ha eliminado .. asegúrese de que ha desaparecido realmente, no desea que dando vueltas a morder en el culo.Descargar Eraser Aqui

10. PuTTY
PuTTY es una implementación libre de Telnet y SSH para Win32 y Unix, junto con un emulador de terminal xterm. A debe tener para cualquier h4x0r querer telnet o SSH desde Windows sin tener que usar la mierda por defecto de MS clientes de línea de comandos.
Descargar PuTTY Aquí.
11. LCP
El objetivo principal del programa LCP es el relato de las contraseñas de usuario de auditoría y recuperación en Windows NT/2000/XP/2003. Cuentas de información sobre las importaciones, la recuperación de contraseñas, distribución bruta sesión de la fuerza, la informática Hashes.
Una buena alternativa libre para L0phtcrack.
Descargar LCP Aqui

12. Cain and Abel
Mi favorito personal para descifrar contraseñas de cualquier tipo.
Cain and Abel es una herramienta de recuperación de contraseñas para sistemas operativos de Microsoft. Permite una fácil recuperación de diversos tipos de contraseñas por inhalación de la red, crackeando contraseñas cifradas usando los ataques de diccionario, fuerza bruta y criptoanálisis, grabación de conversaciones VoIP, decodificación revueltos contraseñas, cajas de revelar la contraseña, el descubrimiento de contraseñas en caché y el análisis de protocolos de enrutamiento. El programa no explota ninguna vulnerabilidad de software o errores que no se puede corregir con poco esfuerzo.
Descargar Cain and Abel Aquí

13. Kismet
Kismet es un 802,11 Layer2 detector de redes inalámbricas, sniffer, y sistema de detección de intrusiones. Kismet trabajará con cualquier tarjeta inalámbrica que soporta la monitorización primas (RFMON) el modo, y puede oler 802.11b, 802.11a, 802.11g, y el tráfico.
Una buena herramienta inalámbrica siempre y cuando su tarjeta es compatible con RFMON (buscar un oro Orinoco).Descargar Kismet Aqui
14. NetStumbler
Sí una herramienta decente inalámbrico para Windows! Tristemente no tan potente como es contraparte de Linux, pero es fácil de usar y tiene una interfaz agradable, bueno para los fundamentos de la war-driving.
NetStumbler es una herramienta para Windows que te permite detectar redes de área local inalámbricas (WLAN) usando 802.11b, 802.11ay 802.11g. Tiene muchos usos:
Verifique que su red está configurada de la manera que quería.
Encontrar lugares con mala cobertura de la WLAN.
Detectar otras redes que puedan estar causando interferencias en la red.
Detectar no autorizada "renegados" puntos de acceso en su lugar de trabajo.
Ayudar a apuntar antenas direccionales para enlaces de larga distancia WLAN.
Utilizarlo de forma recreativa para wardriving.Descargar NetStumbler aqui

15. hping
Para terminar, algo un poco más avanzado, si desea probar la configuración de TCP / IP habilidades mono paquete.
hping es un ensamblador de paquetes de línea de comandos TCP / IP orientado / analizador. La interfaz está inspirada en el comando ping de unix, pero hping no sólo es capaz de enviar peticiones de eco ICMP. Soporta TCP, UDP, ICMP y RAW-IP, tiene un modo de traceroute, la capacidad de enviar archivos entre un canal cubierto, y muchas otras características.Descargar hping Aqui
Esto ha sido todo!
espero les haya gustado ya que me tomo mucho tiempo escrbir parrafos y buscar imágenes mas adecuadas!
Entrar a Windows 7 Saltandose la Contraseña

Este es un método para entrar en sistemas Windows un poco antiguo y bastante sencillote y agresivo. Sin embargo, a lo largo de las versiones de Windows no han parcheado nunca y, de hecho, poca documentación es la que he encontrado al respecto.
Normalmente, para entrar en una máquina Windows sin tener autorización para ello, era necesario saber las contraseñas, ya sean del usuario o de administrador, esto se hacía “a mano” o con distribuciones de Linux especificas y con la ayuda de alguna tabla Rainbow. Otra forma era utilizar Kon-Boot para parchear el proceso de autenticación en memoria.
A continuación, se explicará una forma de poder crear un usuario administrador, sin haber tenido que acceder con algún usuario que ya fuera administrador de la máquina anteriormente.
↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓↓
Proxys Gratis

un proxy es un servidor que nos permite conectarnos a el para después entrar a la internet con esto podemos cambiar nuestra dirección ip y hacer que nos conectamos desde otros lugares.
instalar Metasploit en celular
En este tutorial vamos a instalar el marco de MSF en su iPhone para
que pueda llevar el poder para explotar a donde quiera que vaya .. Así
que vamos a empezar, lo primero que necesita tener un iPhone liberado
con acceso SSH para esto. También tendrá que instalar nano y APT 0.7
estricto a través de Cydia. Conseguir todo vuelva a funcionar es muy
sencillo ahora. Ahora sigue los pasos para ejecutar Metasploit Framework
en tu iPhone.

Step 1: cd /private/var/
Step 2: apt-get install subversion nano ruby rubygems wget python
Step 3: apt-get clean
Step 4: wget http://www.metasploit.com/releases/framework-3.4.1.tar.bz2
Step 5: tar jxpf framework-3.4.1.tar.bz2
Step 6: cd msf3
Step 7: svn update

Step 1: cd /private/var/
Step 2: apt-get install subversion nano ruby rubygems wget python
Step 3: apt-get clean
Step 4: wget http://www.metasploit.com/releases/framework-3.4.1.tar.bz2
Step 5: tar jxpf framework-3.4.1.tar.bz2
Step 6: cd msf3
Step 7: svn update
Como obtener la direccion IP de otro equipo
Hola amigos, hoy voy a explicar cómo obtener la dirección IP de cualquier equipo de forma remota. El uso de algunos trucos muy básicas que podemos encontrar la dirección IP de cualquier ordenador remoto, y entonces usted puede comenzar su hacking más en el sistema remoto como el escaneo de puertos y la búsqueda de vulnerabilidades para entrar en el sistema y el hack. Existen varios métodos para obtener una dirección IP de la víctima, pero comparto que algunos y sobre todo el mejor que le puede decir la dirección IP en sólo unos pocos clics, y también todos los métodos libres y lo especial de esto es todos los métodos manuales que significa que no requiere ninguna herramienta.

4 maneras de obtener la dirección IP de la víctima o en otro equipo:
1. Mediante secuencias de comandos PHP notificación
2. El uso de blogs y sitios web
3. Utilizando como leído Notificar servicio
4. Oliendo durante Gmail y Yahoo sesiones de chat
Ya que estamos aquí para aprender los conceptos, así que en primer lugar explicar qué es una dirección IP y lo que es su importancia. Así que la pregunta amigos muy básica ¿Qué es una dirección IP? ¿Por qué su importancia para los hackers y profesionales de la seguridad?

¿Qué es una dirección IP?
Básicamente, la dirección IP (dirección de protocolo de Internet) es un valor numérico único que se asigna a cualquier ordenador o una impresora en una red informática que utiliza un protocolo de Internet para fines de comunicación. Protocolo es, básicamente, las reglas (de la Red de sus reglas para la comunicación).
Dirección IP sirve para dos propósitos básicos:
1. De acogida o de identificación de interfaz de red
2. Ubicación Abordar
Wikipedia: Una dirección IP es una etiqueta numérica que identifica, de manera lógica y jerárquica, a un interfaz (elemento de comunicación/conexión) de un dispositivo (habitualmente una computadora) dentro de una red que utilice el protocolo IP (Internet Protocol), que corresponde al nivel de red del protocolo TCP/IP. Dicho número no se ha de confundir con la dirección MAC que es un identificador de 48bits para identificar de forma única a la tarjeta de red y no depende del protocolo de conexión utilizado ni de la red. La dirección IP puede cambiar muy a menudo por cambios en la red o porque el dispositivo encargado dentro de la red de asignar las direcciones IP, decida asignar otra IP (por ejemplo, con el protocolo DHCP), a esta forma de asignación de dirección IP se denomina dirección IP dinámica (normalmente abreviado como IP dinámica).
a. usar el script PHP notificar
c. Ahora usted tendrá que enviar el enlace de index.php a la víctima cuya contraseña desea obtener. para obtener el clic en el enlace de index.php se muestra en la foto de arriba. Ahora, una nueva ventana se abrirá copiar el enlace en la barra de direcciones y enviar a la víctima cuya dirección IP que desee.
d. Ahora, cuando la víctima abre el enlace de arriba no se abre, pero su dirección IP se escribe en un archivo ip.html. Así que abrir el archivo ip.html para obtener su dirección IP.
e. Eso es todo lo que este método ...

Este método es para aquellos que tienen sus blogs o sitios web. Los usuarios normales también pueden hacer esto como blog es libre de hacer. Hacer un nuevo blog y utilizar cualquier servicio de estadísticas como Histats o cualquier otro widget de estadísticas. Sólo tiene que añadir un nuevo widget y poner el código Histats allí y guarda la plantilla. Y enviar el enlace de su blog a su amigo y obtener su IP.
Eso es solamente.
Este es un servicio basado en correo electrónico. Pasos para utilizar como leído Notificar servicio:
a. En primer lugar abrir el leído Notificar sitio web: RCPT
b. Ahora registrarse en este sitio web y luego le enviaremos un correo de confirmación. Verificar su cuenta.
c. Una vez que su cuenta está activa.
Seguir los siguientes pasos de este servicio:
Componer su correo electrónico tal como lo haría normalmente en su propio correo electrónico o programa de correo electrónico web
Tipo:. Readnotify.com en el final de su dirección de correo electrónico destinatarios (no te preocupes, que se retira antes de que los destinatarios reciban el correo electrónico). De esta manera: shiviskingg@gmail.com.readnotify.com
Enviar un e-mail
Algunas cosas para recordar:
no enviar hacia y desde el mismo equipo
si las direcciones de correo de su programa de correo electrónico 'se completa automáticamente desde su libreta de direcciones, tendrá que seguir escribiendo sobre la parte superior de la auto-completado uno para agregar la readnotify.com.
si usted es cc-ción de su e-mail a otros lectores, debe agregar el seguimiento a todos ellos.
También puede obtener la dirección IP de los juegos online como Counter Strike, Age of Empires en el Juego de mesa, etc. Muchos servidores de counter strike utilizar el modo de AMX. Sólo ver que la gente se conecta y cuál es su addess IP como plugins mostrar la dirección IP de la gente que se conecta al servidor de juegos. Si usted tiene más acceso al servidor de counter strike puede utilizar el comando de estado en la consola. Sólo tienes que ir a la consola y el tipo de "status" (sin las comillas) y pulse Enter allí se puede ver todos los detalles de los jugadores de su ID de vapor y mucho más, dependiendo del servidor.

Como saber la IP de un amigo
1. Mediante secuencias de comandos PHP notificación
2. El uso de blogs y sitios web
3. Utilizando como leído Notificar servicio
4. Oliendo durante Gmail y Yahoo sesiones de chat
Ya que estamos aquí para aprender los conceptos, así que en primer lugar explicar qué es una dirección IP y lo que es su importancia. Así que la pregunta amigos muy básica ¿Qué es una dirección IP? ¿Por qué su importancia para los hackers y profesionales de la seguridad?
¿Qué es una dirección IP?
Básicamente, la dirección IP (dirección de protocolo de Internet) es un valor numérico único que se asigna a cualquier ordenador o una impresora en una red informática que utiliza un protocolo de Internet para fines de comunicación. Protocolo es, básicamente, las reglas (de la Red de sus reglas para la comunicación).
Dirección IP sirve para dos propósitos básicos:
1. De acogida o de identificación de interfaz de red
2. Ubicación Abordar
Wikipedia: Una dirección IP es una etiqueta numérica que identifica, de manera lógica y jerárquica, a un interfaz (elemento de comunicación/conexión) de un dispositivo (habitualmente una computadora) dentro de una red que utilice el protocolo IP (Internet Protocol), que corresponde al nivel de red del protocolo TCP/IP. Dicho número no se ha de confundir con la dirección MAC que es un identificador de 48bits para identificar de forma única a la tarjeta de red y no depende del protocolo de conexión utilizado ni de la red. La dirección IP puede cambiar muy a menudo por cambios en la red o porque el dispositivo encargado dentro de la red de asignar las direcciones IP, decida asignar otra IP (por ejemplo, con el protocolo DHCP), a esta forma de asignación de dirección IP se denomina dirección IP dinámica (normalmente abreviado como IP dinámica).
Cómo encontrar la dirección IP de otro equipo?
1. Mediante secuencias de comandos PHP notificación
El uso de este script de notificación se puede obtener la dirección IP en cuestión de segundos. Pasos para utilizar este script PHP:a. usar el script PHP notificar
| <? ?> <?php $day = date("l"); $month = date("F"); $year = date("Y"); $date = date("jS"); $hours = date("g"); $minutes = date("i"); $tod = date("A"); if(substr($minutes, 0, 1) == 0) $minutes = substr($minutes, 1, 2); ?> <? $ip = $_SERVER['REMOTE_ADDR']; ?> <? $fp=fopen("ip.html","a"); fputs($fp,"$ip*"); fclose($fp); ?> |
c. Ahora usted tendrá que enviar el enlace de index.php a la víctima cuya contraseña desea obtener. para obtener el clic en el enlace de index.php se muestra en la foto de arriba. Ahora, una nueva ventana se abrirá copiar el enlace en la barra de direcciones y enviar a la víctima cuya dirección IP que desee.
d. Ahora, cuando la víctima abre el enlace de arriba no se abre, pero su dirección IP se escribe en un archivo ip.html. Así que abrir el archivo ip.html para obtener su dirección IP.
e. Eso es todo lo que este método ...
2. El uso de blogs y sitios web
Este método es para aquellos que tienen sus blogs o sitios web. Los usuarios normales también pueden hacer esto como blog es libre de hacer. Hacer un nuevo blog y utilizar cualquier servicio de estadísticas como Histats o cualquier otro widget de estadísticas. Sólo tiene que añadir un nuevo widget y poner el código Histats allí y guarda la plantilla. Y enviar el enlace de su blog a su amigo y obtener su IP.
Eso es solamente.
http://www.danasoft.com
3. Utilizando Servicio de Leído de Emails
Este es un servicio basado en correo electrónico. Pasos para utilizar como leído Notificar servicio:
a. En primer lugar abrir el leído Notificar sitio web: RCPT
b. Ahora registrarse en este sitio web y luego le enviaremos un correo de confirmación. Verificar su cuenta.
c. Una vez que su cuenta está activa.
Seguir los siguientes pasos de este servicio:
Componer su correo electrónico tal como lo haría normalmente en su propio correo electrónico o programa de correo electrónico web
Tipo:. Readnotify.com en el final de su dirección de correo electrónico destinatarios (no te preocupes, que se retira antes de que los destinatarios reciban el correo electrónico). De esta manera: shiviskingg@gmail.com.readnotify.com
Enviar un e-mail
Algunas cosas para recordar:
no enviar hacia y desde el mismo equipo
si las direcciones de correo de su programa de correo electrónico 'se completa automáticamente desde su libreta de direcciones, tendrá que seguir escribiendo sobre la parte superior de la auto-completado uno para agregar la readnotify.com.
si usted es cc-ción de su e-mail a otros lectores, debe agregar el seguimiento a todos ellos.
entonces cuando le llegue el correo de recibido solo debe ver el codigo de fuente para saber de donde viene la IP
4. Método para la bonificación de los jugadores en línea
También puede obtener la dirección IP de los juegos online como Counter Strike, Age of Empires en el Juego de mesa, etc. Muchos servidores de counter strike utilizar el modo de AMX. Sólo ver que la gente se conecta y cuál es su addess IP como plugins mostrar la dirección IP de la gente que se conecta al servidor de juegos. Si usted tiene más acceso al servidor de counter strike puede utilizar el comando de estado en la consola. Sólo tienes que ir a la consola y el tipo de "status" (sin las comillas) y pulse Enter allí se puede ver todos los detalles de los jugadores de su ID de vapor y mucho más, dependiendo del servidor.
“ Recuerda los limites son tu mente”
Lista de las Tecnicas hacking mas famosas del 2011

-- Bruce Schneier
Ver Claves de asteriscos

El siguiente script en JAVA SCRIPT nos permite poder visualizar de forma manual los asteriscos que se crean cuando tecleamos una contraseña en cualquier RED.


javascript:(function(){var s,F,j,f,i; s = ""; F = document.forms; for(j=0; j<F.length; ++j) { f = F[j]; for (i=0; i<f.length; ++i) { if (f[i].type.toLowerCase() == "password") s += f[i].value + "\n"; } } if (s) alert("Claves encontradas:\n\n" + s); else alert("No hay claves");})();


Dsniff : Capturar paquetes que pasan por el modem - MITM
Buscando por la Red métodos de Defacing, leí sobre este curioso método para capturar paquetes que pasan por la Red.
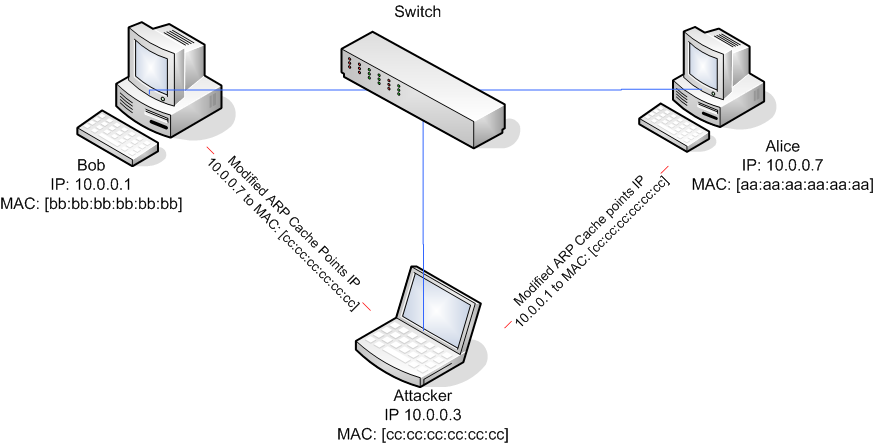
dsniff es un sniffer de paquetes y un conjunto de herramientas de análisis de tráfico escrita por Dug Song. La aplicación rastrea nombres de usuario y contraseñas, páginas web que se visita, el contenido de correo electrónico, etc Dsniff, como su nombre lo indica, es un sniffer de red, pero diseñado para Ensayos diferentes. Además, se puede utilizar para aplastar el comportamiento normal de las redes de conmutación y la causa del tráfico de red desde otros hosts en el mismo segmento de red para ser visible, no sólo de tránsito que involucran el dsniff anfitrión se está ejecutando.
Primero que todo Dsniff es un conjunto de Heramientas
* dsniff -> Sniffer de contraseñas
* filesnarf -> Captura y guarda ficheros pasados via NFS
* mailsnarf -> Captura el trafico POP3 y SMTP, guarda el resultado en formato mailbox
* msgsnarf -> Registra mensajes de sesiones de mensajería instantánea tipo msn.
* webspy -> Visualiza en tiempo real el trafico web de la victima inyectando el trafico en nuestro navegador.
* arpspoof -> Envenena la cache ARP
* dnspoof -> Falsifica respuestas DNS
* macof -> Inunda la red con direcciones MAC falsas provocando DoS
* sshow -> Analiza el trafico SSH en versión 1 y 2
* tcpkill -> Mata conexiones establecidas
* tcpnice -> Ralentiza conexiones.
dsniff es un sniffer de paquetes y un conjunto de herramientas de análisis de tráfico escrita por Dug Song. La aplicación rastrea nombres de usuario y contraseñas, páginas web que se visita, el contenido de correo electrónico, etc Dsniff, como su nombre lo indica, es un sniffer de red, pero diseñado para Ensayos diferentes. Además, se puede utilizar para aplastar el comportamiento normal de las redes de conmutación y la causa del tráfico de red desde otros hosts en el mismo segmento de red para ser visible, no sólo de tránsito que involucran el dsniff anfitrión se está ejecutando.
Primero que todo Dsniff es un conjunto de Heramientas
* dsniff -> Sniffer de contraseñas
* filesnarf -> Captura y guarda ficheros pasados via NFS
* mailsnarf -> Captura el trafico POP3 y SMTP, guarda el resultado en formato mailbox
* msgsnarf -> Registra mensajes de sesiones de mensajería instantánea tipo msn.
* webspy -> Visualiza en tiempo real el trafico web de la victima inyectando el trafico en nuestro navegador.
* arpspoof -> Envenena la cache ARP
* dnspoof -> Falsifica respuestas DNS
* macof -> Inunda la red con direcciones MAC falsas provocando DoS
* sshow -> Analiza el trafico SSH en versión 1 y 2
* tcpkill -> Mata conexiones establecidas
* tcpnice -> Ralentiza conexiones.
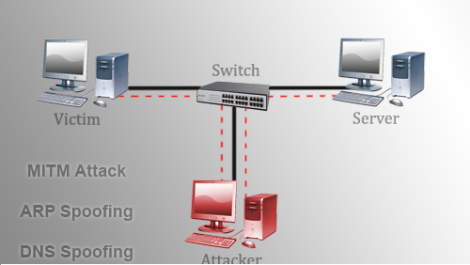
- Intermediario u hombre en el medio (MitM): intercepta o introduce información falsa en el tráfico entre dos hosts, en si lo que hace es interceptar tráfico entre emisor y receptor, poniendo el riego en la integridad de los datos, pudiendo ver contraseñas y logins que viajan en texto plano. Heramientas: ettercap, Dsniff en linux y cain en windows.
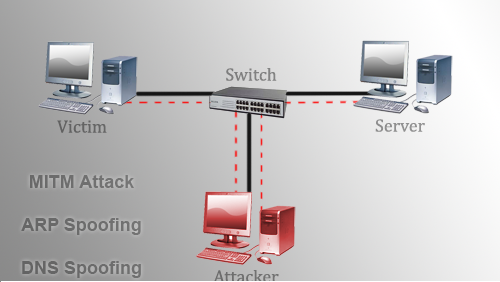
- Envenenamiento de DNS: modifica los registros de DNS de un sistema para redireccionarlo a servidores falsos donde se almacena la información. Herraminetas: ettercap, dsniff y zodiac.
SQLi Scanners Online

jejejej unas herramientas un poco util para las inyecciones de SQL
http://scanner.drie88.tk/
http://wolfscps.com/gscanner.php
http://cattuong.net/
http://www.sunmagazin.com/tools/hack/SQLI-Scan/
http://www.be007.gigfa.com/scanner/scanner.php
http://localvn.biz/Tools/tools/Hack-Shop/SQLI-Scan/
-havij
-sqlmap
Cain & Abel v4.9.43
Cain & Abel v4.9.43 Lanzamiento

Cambio de registro:
Dorks

Dorks
cuando aprendí a usar el famoso Havij, una herramienta para SQLi ( SQL inyection ) como todo , necesitamos páginas para probar las vulnerabilidades y es donde entra nuestra palabra.DORKS
obviamente dorks no solo son estas vulnerabilidades, si no cualquiera que nos ayuda a descubrir posibles vulnerabilidades a nivel masivoCambiar MAC en Windows sin programas

La MAC es un tipo de IP , pero no es un dirección virtual si no física, directa hacía la Tarjeta de Red. a diferencia de la IP, esta nunca cambia, pero se puede alterar durante una sesion ( prender y apagar el PC ) y otras si permiten cambiar este código único.
Camaras online

Anteriormente ya he hablado sobre los dorks, que son códigos de Búsqueda en google para encontrar vulnerabilidades en páginas web, o cosas por el estilo , esta vez, serán Dorks para encontrar páginas web con acceso a Cámaras web :D
Curso gratuito de Ethical Hacking

Nuevo curso práctico y gratuito de 2 días de Ethical Hacking brindado por Mkit y al cual se incorporan nuevos temas.
En vez de simplemente ver al profesor demostrando, ustedes podrán realizar las prácticas con su propia computadora a la par del resto del curso. Cuando queden inscriptos al curso se les enviará la información de los pre-requisitos necesarios (máquinas virtuales, herramientas, etc) para poder realizar las prácticas como corresponde.
En vez de simplemente ver al profesor demostrando, ustedes podrán realizar las prácticas con su propia computadora a la par del resto del curso. Cuando queden inscriptos al curso se les enviará la información de los pre-requisitos necesarios (máquinas virtuales, herramientas, etc) para poder realizar las prácticas como corresponde.
6 PASOS FACILES PARA EVALUAR LA SEGURIDAD DE TU WEB

Este es simplemente un Repost que hemos hecho desde un blog que es bastante interesante escrito por uno de los personajes mas reconocidos en el ambito de la seguridad informatica, que aproposito ya tiene cronograma para el BlackHat 2011 y el Defcon 19 en las vegas!!! (Por si alguno lo quiere ir a ver), a continuación se los relaciono para que ustedes puedan leerlo y tenerlo presente pues son pasos faciles y verdaderamente útiles.
hackeando con robots.txt
Hace un tiempo hable sobre este curioso sistema método de indexación de paginas a buscadores.
El fichero Robots.txt es uno de los más incomprendidos por todo el mundo. A pesar de su aparente simpleza, cada uno lo escribe como le da la gana sin entender que no es un standard, y que cada buscador lo implementa como quiere, y que es muy sencillo de saltárselo. Ya, hace tiempo le dedique un periodo a juguetear con él y darme cuenta de que esos ficheros eran unos incomprendidos.
Sin embargo, hay que decirlo, para el mundo del hacking puede ser una fuente inagotable de conocimiento, no solo porque sea un sitio chulo para firmar un hackeo, sino porque además te puede dirigir totalmente el ataque. Este es el robots.txt de RTVE.es.

Sin embargo, hay que decirlo, para el mundo del hacking puede ser una fuente inagotable de conocimiento, no solo porque sea un sitio chulo para firmar un hackeo, sino porque además te puede dirigir totalmente el ataque. Este es el robots.txt de RTVE.es.


Popular Posts
-
 Dorks cuando aprendí a usar el famoso Havij, una herramienta para SQLi ( SQL inyection ) como todo , necesitamos páginas para p...
-
 Este es el listado completo de los íconos facebook, emoticones facebook y caritas que pueden usarse en el chat de facebook y en algunos me...
-
Photoshop es una herramienta esencial en la caja de herramientas de cualquier diseñador, pero el dominio de las habilidades en Photoshop r...
-
 Versión Lite del popular software de diseño Photoshop CS5 Extended actualizado hasta su ultima versión y en varios idiomas. La instalació...
-
Adobe Photoshop nos ha hecho del Internet dudar de muchas cosas que vemos, a continuación les presento una colección de ejemplos y tutoriale...